Keamanan
Risiko Keamanan Kode Hasil AI: Temuan Qodana di Aplikasi Java
Kode buatan AI coding agent bisa lolos functional test dan tetap menyimpan celah keamanan. JetBrains menunjukkan hal ini lewat Qodana, tools static analysis miliknya, yang memindai Corporate Payments Portal, aplikasi Java dari RealVuln Benchmark. Hasilnya memperlihatkan apa saja yang perlu dicek dalam keamanan kode AI, dan di mana tools otomatis berhenti membantu.
Kenapa keamanan kode AI tetap perlu direview
Permintaan seperti menambah fitur pencarian, mengonversi dokumen, atau menyambungkan layanan terdengar sepele. Agent bisa mengerjakannya sekaligus: logika aplikasi, dependency, konfigurasi, dan test ikut berubah. Fiturnya jalan dan test lulus, tetapi batasan di luar deskripsi fitur bisa terlewat. Misalnya ke mana input dari luar bisa mengalir, atau apa yang terjadi kalau sebuah nilai konfigurasi tidak ada.
Sebuah studi atas snippet Python dan JavaScript buatan AI di proyek GitHub publik menemukan kelemahan di 43 kategori Common Weakness Enumeration (CWE). OWASP menyarankan setiap perubahan yang sepenuhnya dibuat agent, termasuk dependency dan test, tetap direview. Static analysis membantu sebagai titik awal karena bisa menunjuk data flow, pola kode tidak aman, dependency rentan, dan nilai hardcoded. Meski begitu, reviewer masih harus memeriksa apakah jalurnya bisa dijangkau, apa yang berjalan di production, dan perbaikan mana yang cocok.
Hasil pemindaian Qodana pada Corporate Payments Portal
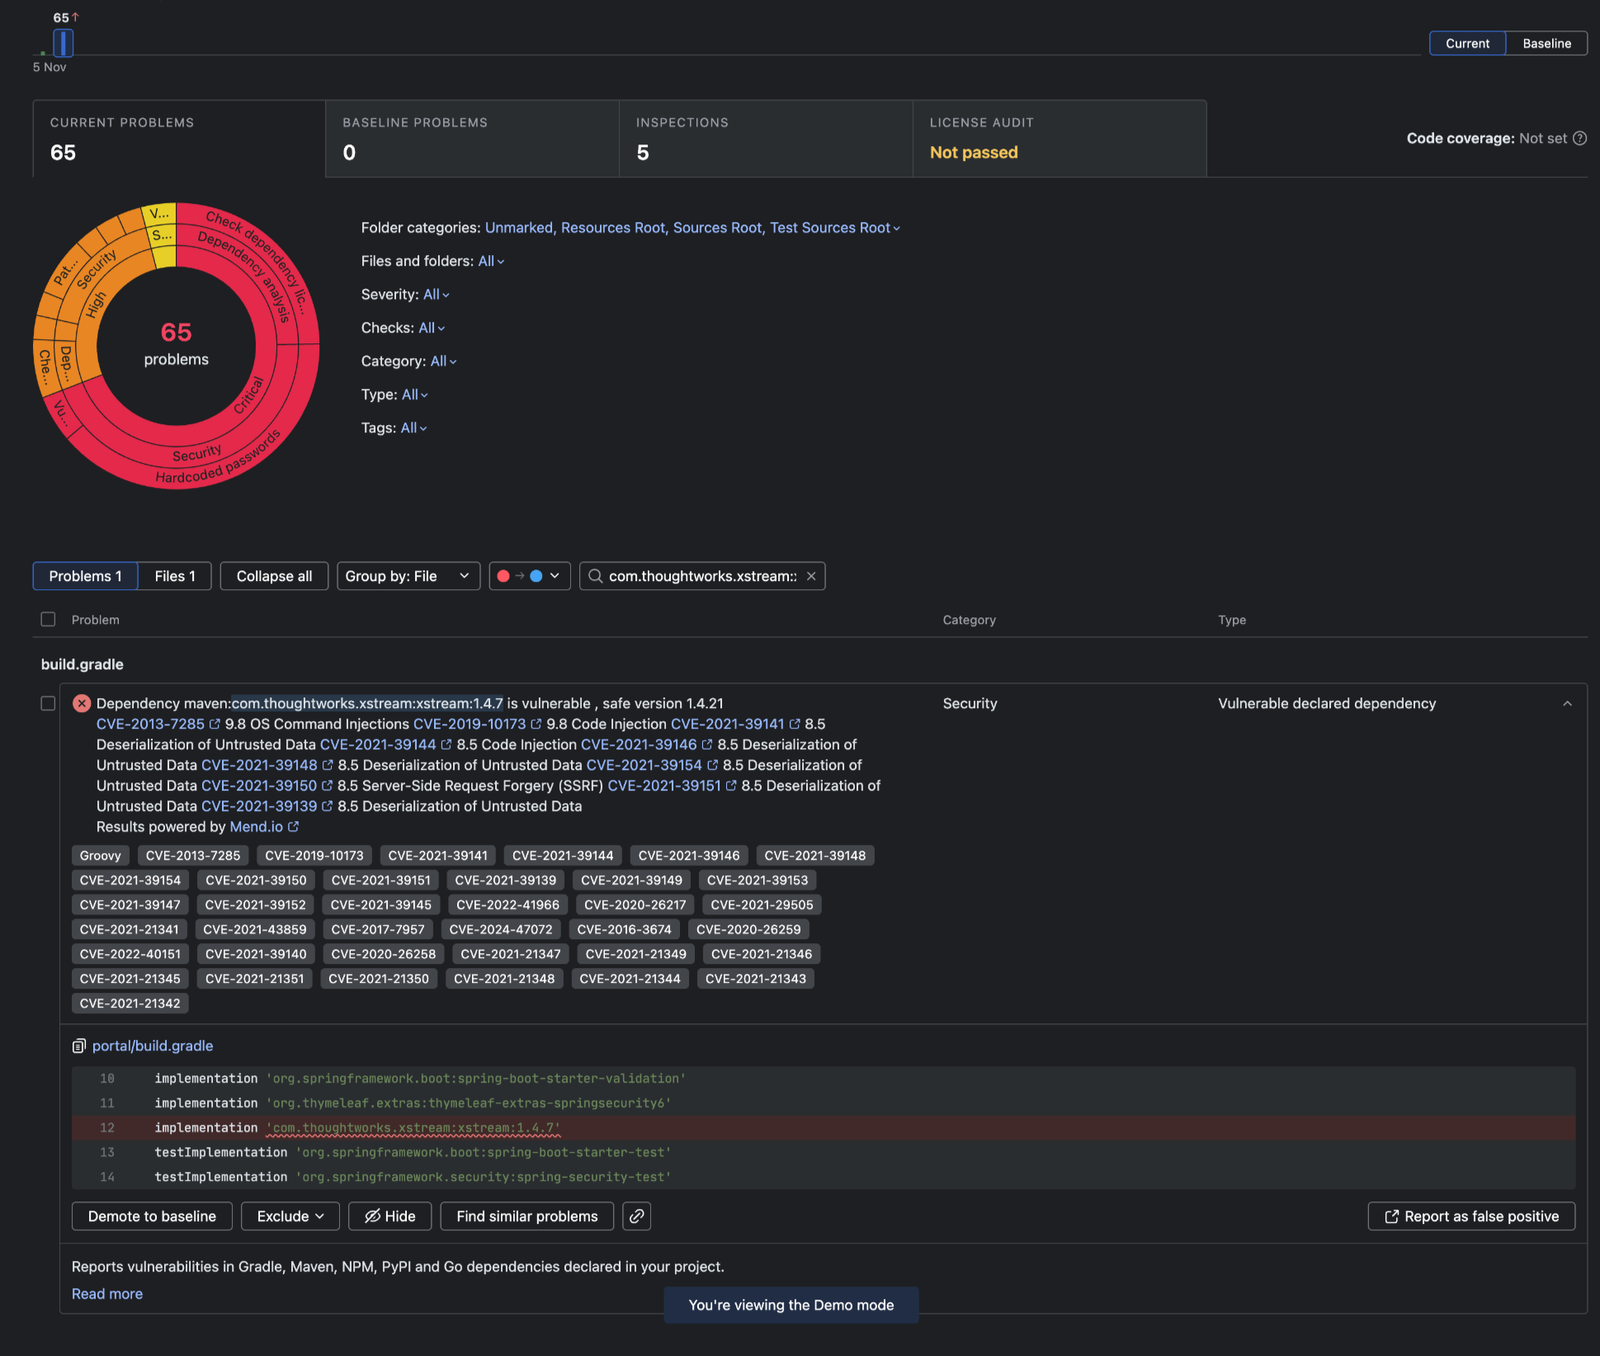
Aplikasi ini memakai Java 21 dan Spring Boot, dengan web portal, payment API, mock core banking service, dan batch worker. Benchmark-nya sengaja menanam kerentanan di kode buatan AI, jadi temuannya konkret untuk dibedah. Satu kasus ini tentu tidak menunjukkan seberapa sering AI memunculkan kerentanan. Pemindaian difokuskan pada data flow, dependency rentan, password hardcoded, dan lisensi dependency. Laporan publik Qodana mencatat 65 temuan di 21 file. Angka itu antrean triase, bukan jumlah kerentanan yang bisa dieksploitasi, karena sebagian alert berulang antar-modul atau menunjuk nilai sintetis di test dan dokumentasi.
Contoh pertama ada di web module, yang memproses draft XML dengan XStream. File portal/build.gradle mendeklarasikan versi 1.4.7. Qodana menandai versi ini dan menampilkan advisory yang diketahui. Temuan taint terpisah menunjuk pemanggilan new com.thoughtworks.xstream.XStream().fromXML(draft), yang mengubah string XML menjadi objek Java. Kedua sinyal itu menjawab pertanyaan berbeda:
- Alert dependency: aplikasi memakai versi yang punya masalah yang diketahui.
- Temuan taint: XML berasal dari cookie browser cpDeskDraft, dan controller hanya memeriksa apakah cookie itu kosong. Karena klien bisa mengubah cookie, input ini dianggap tidak tepercaya.
XStream 1.4.7 tidak memakai type allowlist secara default, sehingga deserialization bisa membuat instance tipe yang tidak diharapkan. Dampaknya bergantung pada payload dan runtime environment. Laporan ini juga melabeli temuan taint tersebut sebagai path traversal, dan inspeksi vulnerable API usage tidak menghasilkan temuan terpisah. Jadi mengaitkan CVE tertentu ke pemanggilan ini hanya dari temuan tersebut akan menyesatkan. Langkah yang masuk akal: cek apakah deserialization XML memang diperlukan. Kalau perlu, update dependency, izinkan hanya tipe yang diharapkan, dan uji bahwa XML yang tidak semestinya ditolak.
Contoh kedua ada di payment API. Legacy report bridge membaca intake key dari properti konfigurasi Spring: ${LEGACY_REPORT_BRIDGE_KEY:legacy-bridge-dev-key-9c1e}. Tanda titik dua di placeholder itu mendefinisikan nilai fallback, jadi Spring memakai legacy-bridge-dev-key-9c1e kalau variabel LEGACY_REPORT_BRIDGE_KEY tidak ada. Fallback yang sama juga tertulis di constructor Java LegacyReportBridge, dan key-nya dikirim ke layanan reporting internal sebagai query parameter bridge-key. Di benchmark ini nilainya sintetis, tetapi deployment yang lupa mengisi variabel environment akan diam-diam jatuh ke nilai yang tertanam di kode. Laporan itu juga memuat temuan lisensi dependency, yang menimbulkan pertanyaan lain lagi, yakni soal kepatuhan, bukan celah teknis.
Buat kamu yang tim developernya sudah memakai AI coding agent, kasus ini menegaskan bahwa test hijau belum menjawab semua pertanyaan keamanan. Anggap output Qodana sebagai daftar tempat untuk mulai bertanya, lalu putuskan bersama konteks aplikasimu mana yang benar-benar berisiko.
Kategori
Keamanan
Bagikan